

В ОВА обговорили посилення кіберзахисту інформаційних ресурсів органів влади
Виведення з ладу інформаційних систем, несанкціонований доступ до державних реєстрів і викрадення службових даних – серед серйозних загроз, які постали перед органами влади в умовах повномасштабної війни.
Ворожі кібератаки можуть порушити роботу важливих ресурсів, ускладнити надання базових послуг населенню та створити ризики витоку персональних даних. Сьогодні захист цифрової інфраструктури потребує не лише сучасних технічних рішень, а й належної підготовки фахівців та ефективної взаємодії відповідальних структур.
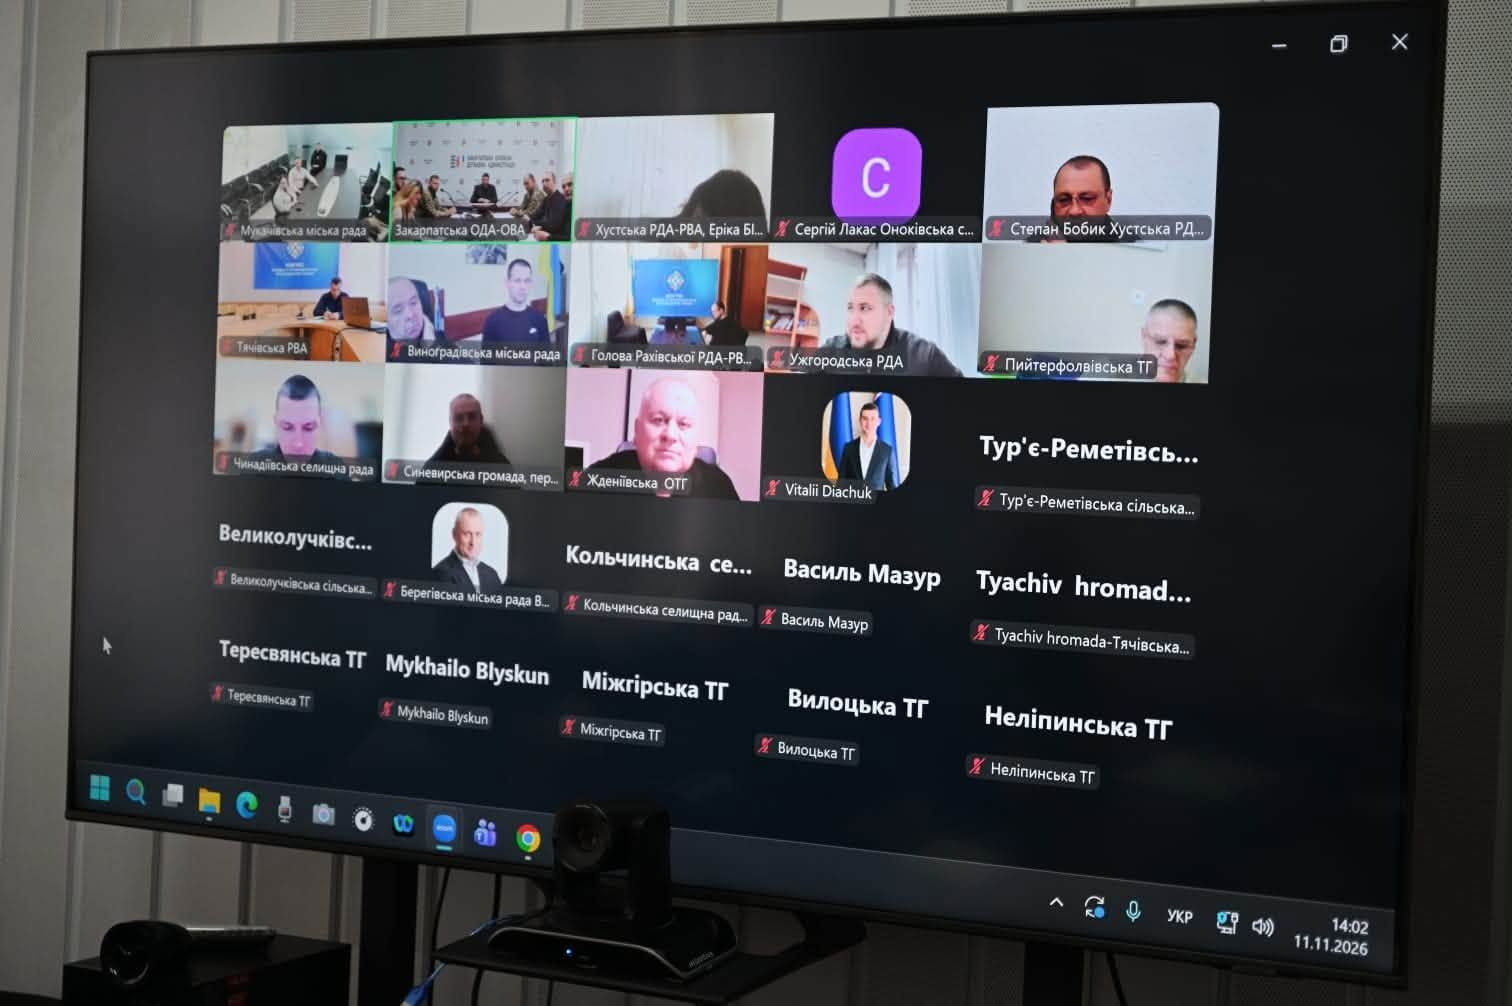
Ці питання обговорили під час робочої онлайн-наради керівників профільних підрозділів Закарпатської ОВА Василя Гомоная та Володимира Малеша з представниками Держспецзв’язку, органів місцевого самоврядування та районних військових адміністрацій.
«Цифрова стійкість нашого регіону під час повномасштабної війни вимагає не просто реагування на виклики, а системної та щоденної роботи щодо убезпечення інформаційних ресурсів органів влади від ворожих атак», – наголосив Василь Гомонай.
За його словами, попри кадровий дефіцит, громади регіону поступово посилюють спроможності у сфері кібербезпеки. Зараз 44 із 64 ТГ уже призначили відповідальних за цей напрям, а 37 підключилися до національної системи реагування на кіберінциденти, кібератаки, кіберзагрози (CERT-UA). Крім того, на кінцевих пристроях органів влади встановили 456 сучасних EDR-систем для виявлення та протидії загрозам.
Розширюється й використання державних інструментів захисту. Так, 20 громад підключено до національних N-DNS-серверів, які забезпечують фільтрацію та блокування ворожих доменів. Ще 14 впровадили MISP API, що дає змогу кожні 15 хвилин оновлювати бази загроз та автоматично блокувати шкідливі IP-адреси.
Під час наради фахівці Держспецзв’язку також представили інші рішення для посилення захисту: захищений інтернет із цілодобовим моніторингом, засоби протидії DDoS-атакам, системи фільтрації електронної пошти тощо.
Окремо учасники розглянули вимоги профільного законодавства й алгоритми дій у разі виявлення кіберінцидентів. Їм нагадали, що про будь-які виявлені загрози чи атаки необхідно невідкладно повідомляти галузеві або регіональні CSIRT-команди, а у разі значних інцидентів чи виявлення ознак правопорушень обов'язково залучати CERT-UA та СБУ.
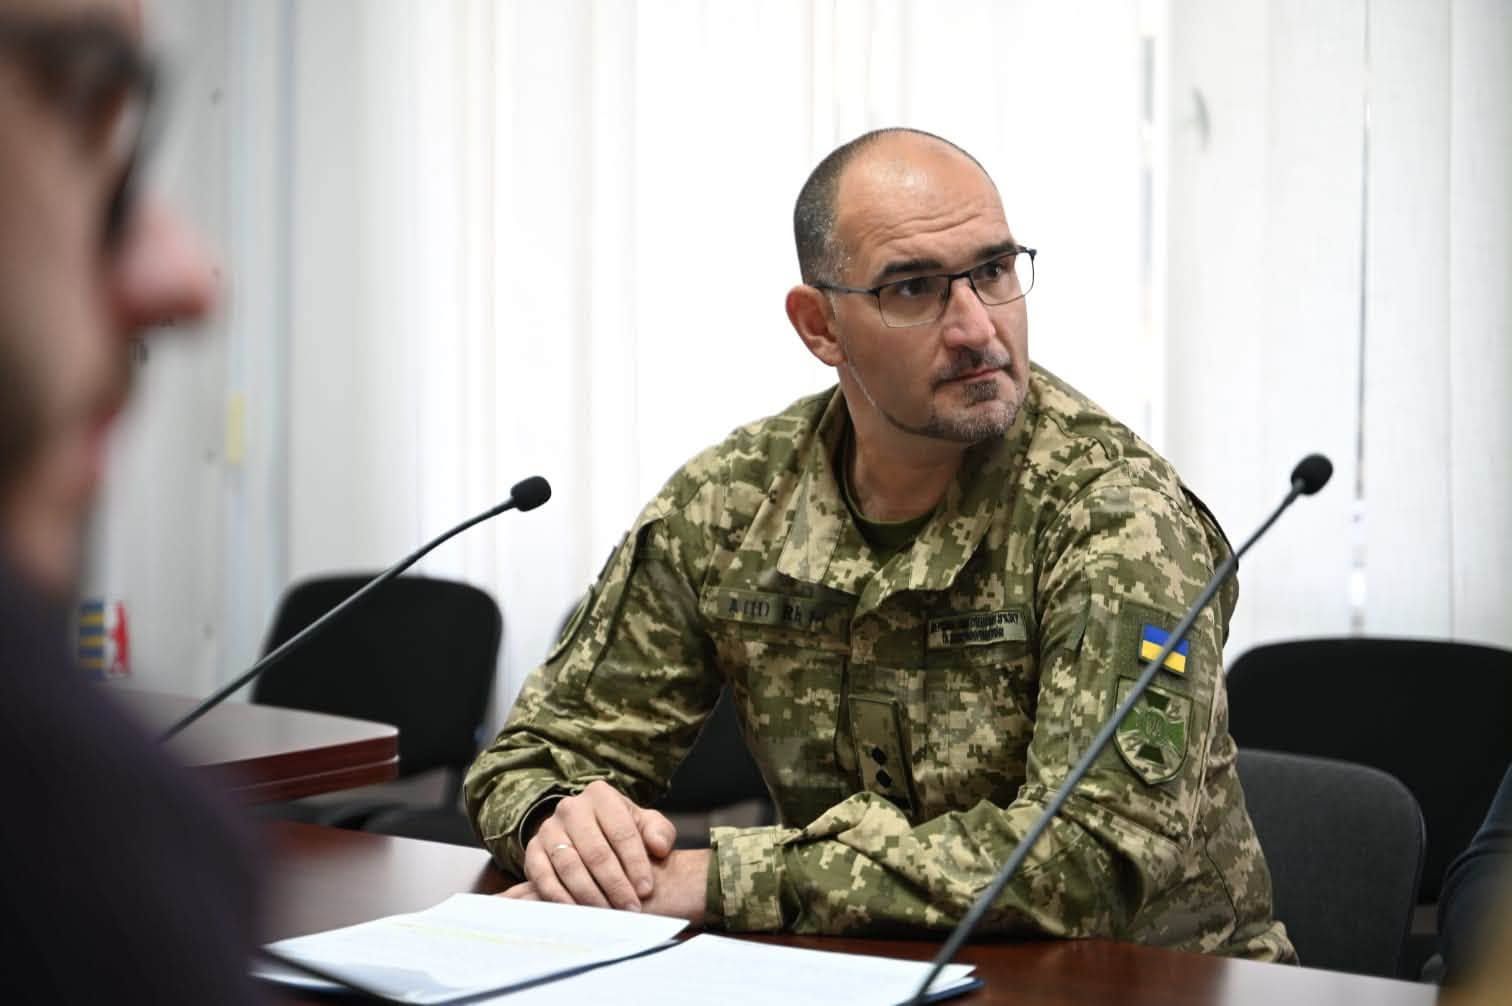
Начальник Управління Держспецзв’язку в Закарпатській області Петро Маркевич підкреслив, що цифрова безпека не може бути формальністю, а керівники на місцях несуть персональну відповідальність за захист інформації. Він також запевнив у готовності підрозділу надавати територіальним громадам необхідну фахову й технічну допомогу.
Посилення взаємодії між державними структурами та громадами, чітке дотримання алгоритмів реагування та впровадження сучасних засобів захисту мають стати основою цифрової стійкості Закарпаття!